
Revolut entregó tus datos sin que nadie los pidiera de verdad
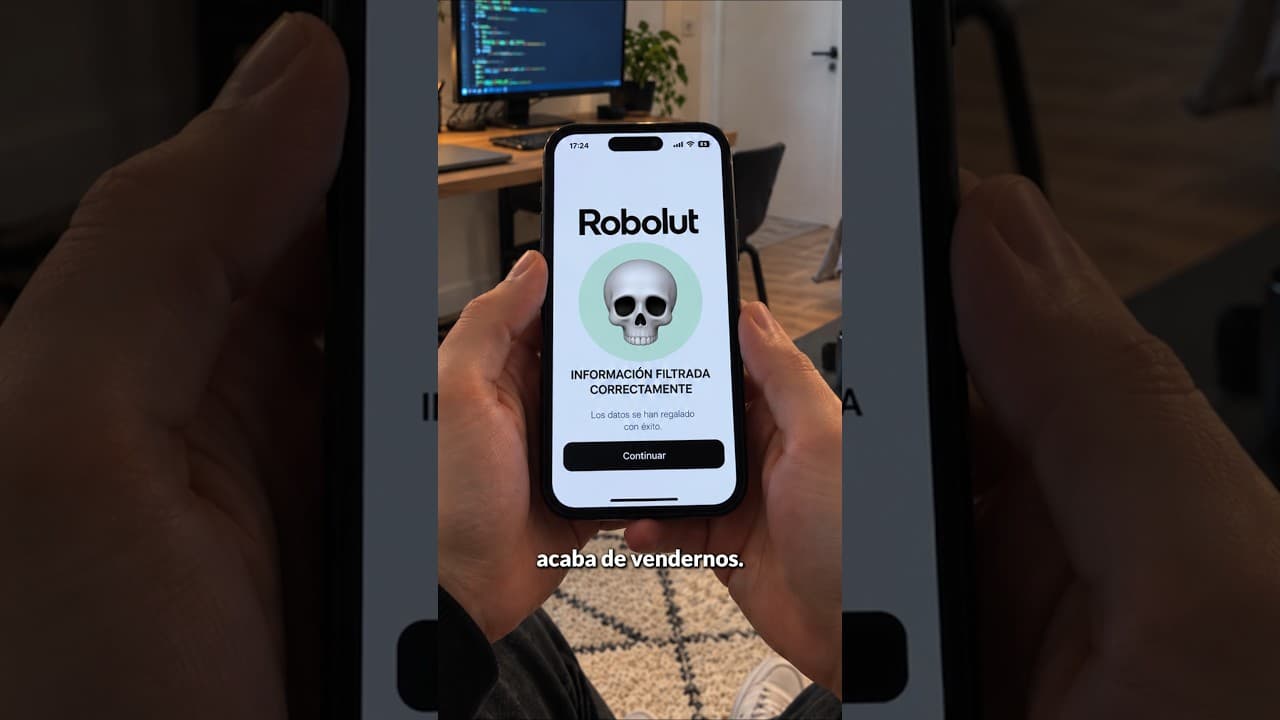
Revolut filtró información sensible de clientes a falsas autoridades y ahora un grupo pide 780 millones de dólares para no publicarla.
Revolut abrió la puerta sin que nadie la forzara
No hubo hackeo. No hubo contraseñas rotas ni servidores reventados a la fuerza. Lo que ocurrió con Revolut es más incómodo que eso: la información salió porque alguien la pidió educadamente, usando el disfraz correcto.
Según se ha revelado, las solicitudes llegaron desde lo que parecía el dominio real de una agencia gubernamental, con autenticación de correo válida y todo el aspecto de una petición legítima. Revolut respondió como si lo fuera. El banco solo descubrió el engaño cuando los datos ya habían salido volando.
Martín lo resume con ironía: primero entregaron, después preguntaron. Un orden de operaciones que en cualquier manual de seguridad debería estar prohibido, pero que en la práctica parece haberse colado por las prisas regulatorias.
Todo lo necesario para robar tu identidad
Lo que se llevaron no es un dato suelto. Es prácticamente el paquete completo para construir una identidad falsa a partir de una real.
"Nombre, fecha de nacimiento, profesión, domicilio, teléfono, pasaporte, carnet, selfie de verificación, extractos bancarios, movimientos y, en algunos casos, historial completo de Bitcoin."
Con ese nivel de detalle se puede abrir una cuenta a nombre de otra persona, solicitar un crédito, contratar servicios o directamente fabricar una identidad falsa funcional. No es un dato aislado filtrado por error: es el kit completo.
Lo único remotamente positivo es que, según lo reportado, Revolut estaría avisando a las personas afectadas. Pero eso no frena lo que ya está pasando en paralelo: los responsables del ataque han empezado a publicar muestras como prueba de que la información es real. Medios especializados aseguran haber visto expedientes atribuidos a ejecutivos, deportistas y artistas.
El chantaje: 780 millones de dólares
La amenaza es directa: liberar más datos cada día hasta que se pague. Y la cifra que están pidiendo no es simbólica.
"Los atacantes reclaman más de 780 millones de dólares para detener la filtración progresiva."
Revolut, de momento, no ha confirmado que esto sea real ni ha hecho declaraciones sobre un supuesto rescate. El silencio institucional en estos casos suele ser calculado, pero también deja mucho espacio para la especulación mientras la presión pública crece.
¿Estás afectado? Revolut no lo dice
Aquí está la parte frustrante para cualquier usuario del banco: no hay claridad sobre el alcance real del incidente.
Revolut habla de un grupo muy limitado de clientes afectados, pero no ofrece número, mercado concreto ni identifica qué agencia gubernamental fue suplantada. Sin esos datos, cualquier usuario de la plataforma queda en una especie de limbo: probablemente no esté afectado, pero no hay forma de confirmarlo con certeza a partir de la información pública disponible.
Esta ambigüedad no es exclusiva de Revolut. Es habitual en las comunicaciones corporativas tras un incidente de este tipo, pero no deja de ser incómoda quien solo quiere saber si su pasaporte está circulando en algún foro.
El verdadero problema: un sistema que obliga a regalar datos
Aquí es donde la historia deja de ser solo sobre Revolut y se convierte en algo más incómodo todavía.
Los bancos europeos están obligados por regulación a mantener enormes cantidades de información privada disponible para las autoridades, y a responder cada vez más rápido cuando se les solicita. La intención es legítima: combatir fraude, lavado de dinero, financiación ilícita. Pero la ejecución tiene un agujero evidente.
Revolut recibe estas peticiones oficiales por email. Un banco que presume de sistemas de encriptación robustos, verificado por múltiples reguladores europeos, termina dependiendo de un canal tan básico como el correo electrónico para decisiones que involucran identidades completas. La paradoja es evidente: mucha infraestructura de seguridad sostenida por un eslabón tan simple como un mensaje bien disfrazado.
No está totalmente confirmado que los documentos más sensibles, como los pasaportes escaneados, se hayan enviado directamente como adjuntos de correo. Lo que sí parece establecido es que la información salió por esta vía, y que el mecanismo de verificación de quién pide qué no fue suficiente para detectar la suplantación a tiempo.
El resultado es una situación que suena a guion de sátira corporativa: una entidad financiera con capas de seguridad digital de última generación, cayendo ante una solicitud que llegó vestida con el traje correcto. La lección aquí no es solo sobre Revolut. Es sobre cómo la obligación de responder rápido puede convertirse, sin querer, en la puerta de entrada perfecta para quien sepa exactamente qué disfraz ponerse.
Contenido destacado
iPhone 18: Novedades, análisis y últimas noticias
Descubre todas las filtraciones, rumores y especificaciones esperadas del iPhone 18, el smartphone insignia de Apple que definirá la próxima era de innovación en smartphones.iPhone 18
Móviles plegables: análisis, comparativas y novedades
iPhone Duo, Galaxy Z Fold, Motorola Razr y compañía: todo lo que probamos de los móviles plegables.Plegables
Tesla: Roadster, Cybertruck, Robotaxi y conducción autónoma
Probamos en Texas el Cybertruck, el Robotaxi y vimos volar el Roadster. Todo sobre Tesla y su conducción autónoma.Tesla
Este artículo está basado en el vídeo de YouTube.
Puede contener funciones de IA. Envía tu corrección